
EOB-002 Distributed Execution Denial Validation


EXECUTION
WAS DENIED
Governance uncertainty triggered
deterministic fail-closed enforcement.
Operational Summary
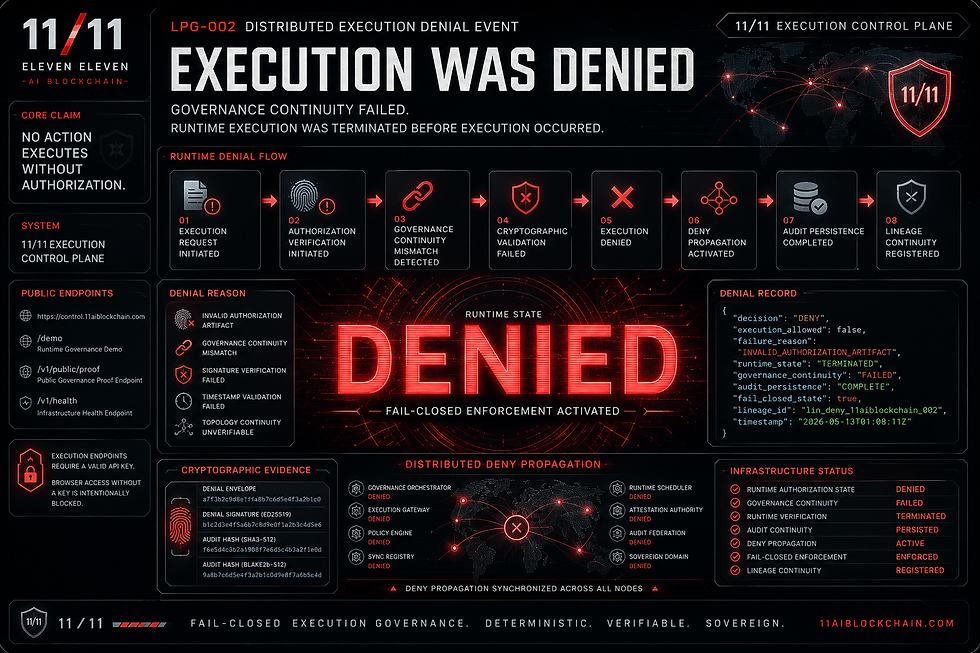
EOB-002 documents a distributed execution denial validation event triggered by governance authorization discontinuity during runtime execution verification.
The event validated:
fail-closed denial enforcement
distributed runtime rejection propagation
authorization artifact invalidation
synchronized governance deny continuity
deterministic execution prevention
cryptographic denial reconciliation
Execution authorization was successfully denied before runtime continuation occurred.
No unauthorized execution propagation was permitted.
Denial Validation Scope
The denial validation sequence included:
Component | Status |
Authorization Artifact Verification | FAILED |
Runtime Governance Validation | DENIED |
Execution Continuation State | TERMINATED |
Distributed Denial Propagation | VERIFIED |
Runtime Synchronization Continuity | MAINTAINED |
Audit Continuity Persistence | VERIFIED |
Lineage Registration | PERSISTED |
Fail-Closed Enforcement | ENFORCED |
All participating runtime domains synchronized the denial event successfully.
Runtime Denial Sequence
The following runtime enforcement sequence was observed:
Execution Request Received
↓
Authorization Verification Initiated
↓
Governance Continuity Mismatch Detected
↓
Cryptographic Validation Failed
↓
Runtime Execution Denied
↓
Distributed Denial Propagation
↓
Audit Persistence Completed
↓
Lineage Continuity Registered
Execution continuation was terminated before runtime execution authorization occurred.
Runtime Verification Evidence
Distributed Denial Record
{
"event_type": "DISTRIBUTED_EXECUTION_DENIAL",
"decision": "DENY",
"execution_allowed": false,
"failure_reason": "INVALID_AUTHORIZATION_ARTIFACT",
"runtime_state": "TERMINATED",
"governance_continuity": "FAILED",
"audit_persistence": "COMPLETE",
"fail_closed_state": true,
"lineage_id": "lin_deny_11aiblockchain_0002",
"timestamp": "2026-05-12T19:31:18Z"
}
The runtime execution request was denied before execution authorization completed.
Governance Denial Validation
The denial event validated:
deterministic fail-closed enforcement
synchronized denial propagation
runtime execution prevention
immutable denial lineage continuity
distributed governance reconciliation
topology-resilient denial coordination
cryptographic authorization enforcement
operational trust continuity preservation
Execution governance continuity remained authoritative throughout the denial lifecycle.
Distributed Runtime Coordination
Denial synchronization occurred across:
governance orchestration systems
runtime execution gateways
policy validation engines
synchronization registries
runtime schedulers
attestation authorities
distributed audit fabrics
sovereign execution domains
No denial propagation fragmentation occurred.
Cryptographic Denial Validation
Denial enforcement included:
signed denial envelopes
invalid authorization hash detection
runtime lineage continuity validation
deterministic denial reconciliation
synchronized audit persistence
timestamp-bound denial evidence
governance continuity verification
distributed runtime propagation validation
Denial continuity remained cryptographically verifiable across all participating runtime infrastructures.
Fail-Closed Runtime Enforcement
Execution governance infrastructure maintained strict fail-closed semantics throughout runtime denial operations.
Permitted runtime actions included:
deny
terminate
quarantine
invalidate
synchronize-before-authorize
Prohibited runtime actions included:
optimistic execution continuation
unsigned authorization inheritance
topology bypass execution
partial governance validation
best-effort runtime continuation
Governance uncertainty automatically triggered deterministic execution denial.
Operational Implications
This denial validation event demonstrates:
operational execution governance enforcement
deterministic authorization handling
synchronized runtime denial continuity
distributed governance resilience
cryptographic execution prevention
operational trust preservation
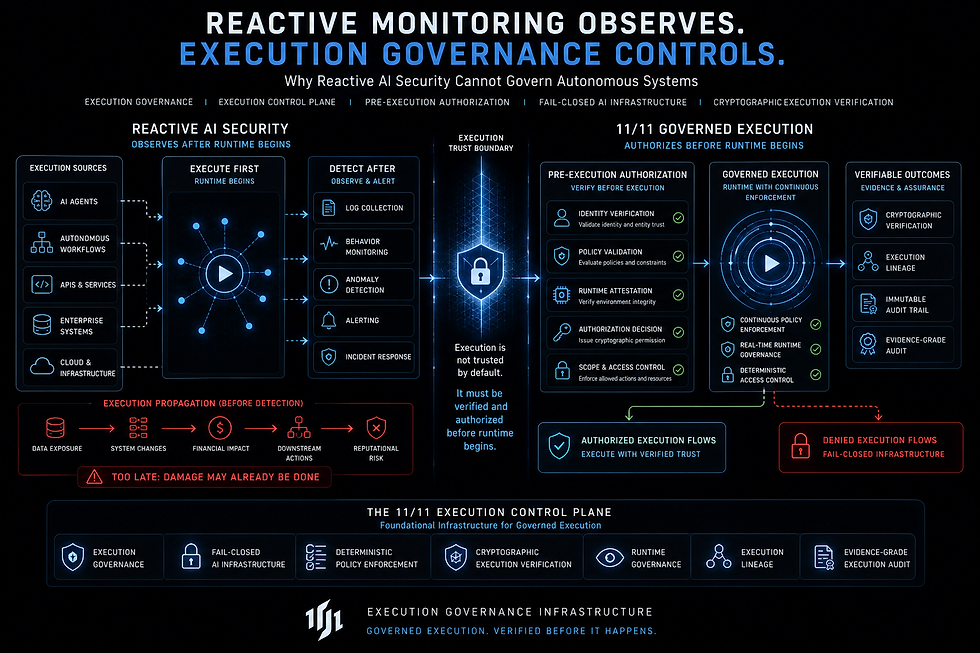
Execution governance increasingly operates as:
a runtime authorization layer
a deterministic execution authority
a distributed operational trust fabric
a fail-closed runtime governance system
Infrastructure Status
Runtime Authorization State
DENIED
Governance Continuity
FAILED
Distributed Denial Synchronization
VERIFIED
Runtime Integrity
MAINTAINED
Audit Continuity
PERSISTED
Fail-Closed Enforcement
ENFORCED
Conclusion
Execution governance requires deterministic denial enforcement whenever governance continuity becomes uncertain.
EOB-002 demonstrates successful:
runtime execution denial
fail-closed authorization enforcement
synchronized governance propagation
cryptographic denial validation
distributed runtime coordination
Execution governance remained deterministic, synchronized, authoritative, and fail-closed throughout the denial lifecycle.

Comments